Domain rlcd.de kaufen?
Wir ziehen mit dem Projekt
rlcd.de um.
Sind Sie am Kauf der Domain
rlcd.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rlcd.de kaufen?
Wie genau sind Earnshaw Uhren und wo werden sie produziert?
Earnshaw Uhren sind hochpräzise mechanische Zeitmesser, die nach dem britischen Uhrmacher Thomas Earnshaw benannt sind. Sie zeichnen sich durch ihre hohe Genauigkeit und Qualität aus. Earnshaw Uhren werden in verschiedenen Ländern hergestellt, darunter Großbritannien, Schweiz und Deutschland, je nach Modell und Hersteller. **
Was ist der Unterschied zwischen Kpop Girls Groups und Boys Groups?
Der Hauptunterschied zwischen Kpop Girls Groups und Boys Groups liegt im Geschlecht der Mitglieder. Girls Groups bestehen aus weiblichen Mitgliedern, während Boys Groups aus männlichen Mitgliedern bestehen. Darüber hinaus gibt es oft auch Unterschiede im Musikstil, den Konzepten und den Choreografien, die in den jeweiligen Gruppen verwendet werden. **
Ähnliche Suchbegriffe für Earnshaw-Groups-and-Identities
Top-Angebote
Produkte zum Begriff Earnshaw-Groups-and-Identities:
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hall, Brian: Lie Groups, Lie Algebras, and RepresentationsLie Groups, Lie Algebras, and Representations , An Elementary Introduction , Sport-Bremsschläuche > Sport-Bremsenteile , Auflage: 2nd ed. 2015, Erscheinungsjahr: 20150522, Produktform: Leinen, Beilage: Book, Titel der Reihe: Graduate Texts in Mathematics#222#, Autoren: Hall, Brian, Auflage: 15002, Auflage/Ausgabe: 2nd ed. 2015, Seitenzahl/Blattzahl: 449, Abbildungen: 20 farbige Abbildungen, Bibliographie, Themenüberschrift: MATHEMATICS / Group Theory, Keyword: Baker-Campbell-Hausdorff formula;Cartan-Weyl theory;Lie algebras;Lie groups;representation theory, Fachschema: Gruppe (mathematisch) / Liesche Gruppen~Liesche Gruppen - Lie-Algebra~Algebra~Algebra / Gruppe (mathematisch)~Gruppe (mathematisch) - Gruppentheorie~Topologie - Differenzialtopologie~Analytische Geometrie~Geometrie / Analytische Geometrie~Physik / Mathematik, Fachkategorie: Algebra~Gruppen und Gruppentheorie~Analytische Topologie~Mathematische Physik, Warengruppe: HC/Mathematik/Arithmetik/Algebra, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 162, Höhe: 30, Gewicht: 937, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,57,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HIV and Hepatitis C in Central Asia and ChinaHIV and Hepatitis C in Central Asia and China , Understanding Vulnerabilities and Social Work Responses , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20240709, Titel der Reihe: Drogenkonsum in Geschichte und Gesellschaft | Drug Use in History and Society#8#, Redaktion: Pape, Ulla~Stöver, Heino~Michels, Ingo Ilja~Grabski, Meryem, Seitenzahl/Blattzahl: 312, Keyword: AIDS; Central Asia; China; Drogenkonsum; Epidemien; HIV; Hepatitis C; Marginalisierung; Medienporträt; Nachhaltige Entwicklungsziele; Nichtregierungsorganisationen; Präventionsprogramme; Schadensminderungsprogramme; Sozialarbeit; Stigmatisierung; Sustainable Development Goals; United Nations; Vereinte Nationen; Vulnerabilität; Zentralasien; drug use; epidemics; harm reduction programmes; marginalization; media portrait; non-governmental organizations; prevention programmes; public health; social work; stigmatization; vulnerability; Öffentliche Gesundheit, Fachschema: Asien (Erdteil) / Zentralasien~Mittelasien~Zentralasien~Sozialarbeit~Epidemiologie~Medizin / Soziologie, Fachkategorie: Soziale Arbeit~Epidemiologie und medizinische Statistik~Medizinsoziologie, Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 312 Blätter, Länge: 226, Breite: 155, Höhe: 20, Gewicht: 455, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterleiten?
Um E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterzuleiten, musst du zunächst sicherstellen, dass du Mitglied dieser Gruppe bist. Dann öffne Gmail und gehe zu den Einstellungen, indem du auf das Zahnradsymbol klickst. Wähle "Weiterleitung und POP/IMAP" aus und klicke auf "Weiterleitung hinzufügen". Gib die E-Mail-Adresse der Google Groups-Gruppe ein und speichere die Einstellungen. Dadurch werden alle eingehenden E-Mails an die Gruppe weitergeleitet. **
-
Welche Schuhe sind für mein Work and Travel geeignet?
Für Work and Travel empfehlen sich bequeme und strapazierfähige Schuhe, die sowohl für lange Spaziergänge als auch für eventuelle Arbeitsaufgaben geeignet sind. Wanderschuhe oder robuste Sneaker mit guter Dämpfung und rutschfester Sohle sind eine gute Wahl. Es ist auch ratsam, ein paar bequeme Sandalen oder Flip-Flops für warme Tage und Strandaktivitäten mitzunehmen. **
-
Hattet ihr schon einmal schlechte Erfahrungen mit Kapten and Son Uhren?
Als KI habe ich keine persönlichen Erfahrungen, aber es gibt Berichte von Kunden, die mit Kapten and Son Uhren unzufrieden waren. Einige Beschwerden beinhalten Probleme mit der Qualität, dem Kundenservice und der Haltbarkeit der Uhren. Es ist jedoch wichtig zu beachten, dass dies nicht für alle Kunden gilt und es auch positive Erfahrungen gibt. **
-
Tragt ihr im Alltag Kleidung, Accessoires, Taschen usw. mit politischer Aussage?
Als KI-Modell kann ich keine persönlichen Erfahrungen teilen, aber es ist durchaus üblich, dass Menschen im Alltag Kleidung, Accessoires und Taschen mit politischer Aussage tragen. Dies kann ein Ausdruck ihrer politischen Überzeugungen oder ihres Engagements für bestimmte Themen sein. Solche Kleidungsstücke können dazu dienen, Solidarität zu zeigen oder eine Botschaft zu verbreiten. **
Ist es komisch, wenn ich beim Film "Thor: Love and Thunder" Fan-Schmuck trage?
Nein, es ist überhaupt nicht komisch, Fan-Schmuck beim Film "Thor: Love and Thunder" zu tragen. Viele Menschen zeigen ihre Begeisterung für Filme und Charaktere, indem sie entsprechenden Schmuck oder Merchandise tragen. Es ist eine Möglichkeit, deine Leidenschaft für den Film auszudrücken und dich mit anderen Fans zu verbinden. **
Was sind die verschiedenen Möglichkeiten, Nietenverzierungen auf Kleidung, Taschen und Accessoires anzuwenden?
Nieten können mit einer Nietenzange oder Hammer aufgenietet werden. Alternativ können sie auch aufgenäht oder geklebt werden. Nietenverzierungen können auf Jeans, Lederjacken, Handtaschen, Gürtel und sogar Schuhen angebracht werden. **
Top-Angebote
Produkte zum Begriff Earnshaw-Groups-and-Identities:
-
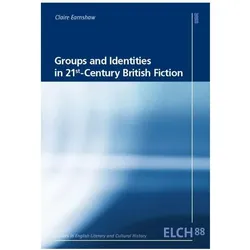
Earnshaw:Groups and Identities in 21st-, Fachbücher von Claire EarnshawDas Buch "Earnshaw: Groups and Identities in 21st-Century British Fiction" von Claire Earnshaw bietet eine tiefgehende Analyse der komplexen Beziehungen zwischen Gruppen und individuellen Identitäten in der britischen Literatur des 21. Jahrhunderts. Angesichts der aktuellen gesellschaftlichen Herausforderungen, wie dem Klimawandel, dem Aufstieg rechter Parteien in Europa und der Rolle sozialer Medien, wird die Relevanz von Gruppenidentitäten und den Prozessen der Identifikation deutlich. Die Autorin untersucht, wie literarische Werke diese Themen reflektieren und welche Rolle sie bei der Konstruktion von sozialen Gruppen spielen. Durch die Verbindung von Literatur und sozialwissenschaftlichen Ansätzen wird ein wertvoller Beitrag zur Diskussion über Inklusion und Exklusion geleistet. Die theoretischen Grundlagen und die Analyse der narrativen Darstellungen von Gruppen und Identitäten bieten Lesenden einen umfassenden Einblick in die Dynamiken, die unsere Gesellschaft prägen.29,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...45,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hall, Brian: Lie Groups, Lie Algebras, and RepresentationsLie Groups, Lie Algebras, and Representations , An Elementary Introduction , Sport-Bremsschläuche > Sport-Bremsenteile , Auflage: 2nd ed. 2015, Erscheinungsjahr: 20150522, Produktform: Leinen, Beilage: Book, Titel der Reihe: Graduate Texts in Mathematics#222#, Autoren: Hall, Brian, Auflage: 15002, Auflage/Ausgabe: 2nd ed. 2015, Seitenzahl/Blattzahl: 449, Abbildungen: 20 farbige Abbildungen, Bibliographie, Themenüberschrift: MATHEMATICS / Group Theory, Keyword: Baker-Campbell-Hausdorff formula;Cartan-Weyl theory;Lie algebras;Lie groups;representation theory, Fachschema: Gruppe (mathematisch) / Liesche Gruppen~Liesche Gruppen - Lie-Algebra~Algebra~Algebra / Gruppe (mathematisch)~Gruppe (mathematisch) - Gruppentheorie~Topologie - Differenzialtopologie~Analytische Geometrie~Geometrie / Analytische Geometrie~Physik / Mathematik, Fachkategorie: Algebra~Gruppen und Gruppentheorie~Analytische Topologie~Mathematische Physik, Warengruppe: HC/Mathematik/Arithmetik/Algebra, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 241, Breite: 162, Höhe: 30, Gewicht: 937, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,57,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie genau sind Earnshaw Uhren und wo werden sie produziert?
Earnshaw Uhren sind hochpräzise mechanische Zeitmesser, die nach dem britischen Uhrmacher Thomas Earnshaw benannt sind. Sie zeichnen sich durch ihre hohe Genauigkeit und Qualität aus. Earnshaw Uhren werden in verschiedenen Ländern hergestellt, darunter Großbritannien, Schweiz und Deutschland, je nach Modell und Hersteller. **
-
Was ist der Unterschied zwischen Kpop Girls Groups und Boys Groups?
Der Hauptunterschied zwischen Kpop Girls Groups und Boys Groups liegt im Geschlecht der Mitglieder. Girls Groups bestehen aus weiblichen Mitgliedern, während Boys Groups aus männlichen Mitgliedern bestehen. Darüber hinaus gibt es oft auch Unterschiede im Musikstil, den Konzepten und den Choreografien, die in den jeweiligen Gruppen verwendet werden. **
-
Wie kann ich E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterleiten?
Um E-Mails von Gmail an Mitglieder einer Google Groups-Gruppe weiterzuleiten, musst du zunächst sicherstellen, dass du Mitglied dieser Gruppe bist. Dann öffne Gmail und gehe zu den Einstellungen, indem du auf das Zahnradsymbol klickst. Wähle "Weiterleitung und POP/IMAP" aus und klicke auf "Weiterleitung hinzufügen". Gib die E-Mail-Adresse der Google Groups-Gruppe ein und speichere die Einstellungen. Dadurch werden alle eingehenden E-Mails an die Gruppe weitergeleitet. **
-
Welche Schuhe sind für mein Work and Travel geeignet?
Für Work and Travel empfehlen sich bequeme und strapazierfähige Schuhe, die sowohl für lange Spaziergänge als auch für eventuelle Arbeitsaufgaben geeignet sind. Wanderschuhe oder robuste Sneaker mit guter Dämpfung und rutschfester Sohle sind eine gute Wahl. Es ist auch ratsam, ein paar bequeme Sandalen oder Flip-Flops für warme Tage und Strandaktivitäten mitzunehmen. **
Ähnliche Suchbegriffe für Earnshaw-Groups-and-Identities
-
HIV and Hepatitis C in Central Asia and ChinaHIV and Hepatitis C in Central Asia and China , Understanding Vulnerabilities and Social Work Responses , Lampen & LEDs > Lichter & Leuchten , Erscheinungsjahr: 20240709, Titel der Reihe: Drogenkonsum in Geschichte und Gesellschaft | Drug Use in History and Society#8#, Redaktion: Pape, Ulla~Stöver, Heino~Michels, Ingo Ilja~Grabski, Meryem, Seitenzahl/Blattzahl: 312, Keyword: AIDS; Central Asia; China; Drogenkonsum; Epidemien; HIV; Hepatitis C; Marginalisierung; Medienporträt; Nachhaltige Entwicklungsziele; Nichtregierungsorganisationen; Präventionsprogramme; Schadensminderungsprogramme; Sozialarbeit; Stigmatisierung; Sustainable Development Goals; United Nations; Vereinte Nationen; Vulnerabilität; Zentralasien; drug use; epidemics; harm reduction programmes; marginalization; media portrait; non-governmental organizations; prevention programmes; public health; social work; stigmatization; vulnerability; Öffentliche Gesundheit, Fachschema: Asien (Erdteil) / Zentralasien~Mittelasien~Zentralasien~Sozialarbeit~Epidemiologie~Medizin / Soziologie, Fachkategorie: Soziale Arbeit~Epidemiologie und medizinische Statistik~Medizinsoziologie, Warengruppe: TB/Sozialpädagogik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 312 Blätter, Länge: 226, Breite: 155, Höhe: 20, Gewicht: 455, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,74,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...30,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Managed Detection and Response for IdentitiesWithSecure Managed Detection and Response for Identities – Schutz für digitale Identitäten in modernen IT-Umgebungen WithSecure Managed Detection and Response (MDR) ist ein kontinuierlicher 24/7-Sicherheitsdienst, der Unternehmen durch die permanente Überwachung, Erkennung und Reaktion auf Cyberbedrohungen unterstützt. Dabei arbeiten die Sicherheitsexperten von WithSecure eng mit den vom Kunden bereitgestellten Daten aus dem Elements Endpoint Detection and Response (EDR) zusammen, um potenzielle Angriffe im gesamten IT-Umfeld schnell zu identifizieren und gezielt zu beheben. In der heutigen digitalen Landschaft stellt der Schutz vor Cyberangriffen eine komplexe und ressourcenintensive Aufgabe dar, insbesondere außerhalb der regulären Geschäftszeiten. Effektive Sicherheitsstrategien erfordern daher eine durchgehende Überwachung sowie hochqualifizierte Analysten, die Bedrohungen in Echtzeit bewerten und darauf reagieren können. Mit WithSecure Managed Detection and Response erhalten Unternehmen eine vollständig betreute Sicherheitslösung, die kontinuierliche Kontrolle, schnelle Reaktionsfähigkeit und eine proaktive Abwehr von Angriffen gewährleistet, um die digitale Umgebung jederzeit bestmöglich zu schützen. Warum sind Identitäten so stark gefährdet? Digitale Identitäten gehören heute zu den Hauptzielen von Cyberkriminellen, da ein kompromittiertes Konto häufig direkten Zugriff auf sensible Daten, Cloud-Ressourcen oder Unternehmensanwendungen ermöglicht. Besonders kritisch ist dabei, dass viele Angriffe legitime Benutzeraktivitäten imitieren und dadurch schwer zu erkennen sind. Genau hier setzt WithSecure Managed Detection and Response for Identities an. Schutz von Benutzer- und Servicekonten Erkennung von identitätsbasierten Angriffen Kontinuierliche Überwachung rund um die Uhr Schnelle Reaktion durch Sicherheitsexperten Funktionsweise von WithSecure Managed Detection and Response for Identities Die Lösung analysiert kontinuierlich Identitätsdaten und Nutzerverhalten innerhalb der IT-Umgebung. Auffällige Aktivitäten werden automatisch erkannt, bewertet und an Sicherheitsexperten weitergeleitet. Erfassung Identitäts- und Login-Daten Analyse Benutzerverhalten und Zugriffsmuster Erkennung Anomalien und verdächtige Aktivitäten Priorisierung Sicherheitsrelevante Vorfälle Reaktion Analysten oder automatisierte Prozesse WithSecure Managed Detection and Response for Identities – Kernfunktionen Identitätsschutz Kontinuierliche Überwachung von Benutzer- und Servicekonten zur Erkennung verdächtiger Aktivitäten. Erkennung identitätsbasierter Angriffe Identifikation von kompromittierten Konten, gestohlenen Zugangsdaten und ungewöhnlichem Anmeldeverhalten. 24/7 Überwachung Durchgehende Analyse und Überwachung durch Sicherheitsanalysten rund um die Uhr. Incident Response Schnelle Reaktion auf Vorfälle durch Experten, einschließlich Eindämmung und Mitigation kompromittierter Identitäten. Identitäten gehören heute zu den häufigsten Einstiegspunkten für Cyberangriffe. Angreifer nutzen gestohlene Zugangsdaten, kompromittierte Benutzerkonten oder missbrauchte Anmeldeinformationen, um unbemerkt auf Unternehmenssysteme und Cloud-Dienste zuzugreifen. Diese Art von Angriffen ist besonders kritisch, da sie sich oft wie legitime Benutzeraktivitäten verhalten und dadurch schwer zu erkennen sind. WithSecure Managed Detection and Response for Identities setzt genau hier an und kombiniert kontinuierliche Überwachung von Identitätsaktivitäten mit der Analyse durch erfahrene Sicherheitsexperten. Verdächtige Vorgänge wie ungewöhnliche Anmeldemuster, potenzielle Kontoübernahmen oder verdächtige Zugriffsversuche werden erkannt, untersucht und priorisiert. Im Falle eines Sicherheitsvorfalls reagieren die Analysten schnell und gezielt, um kompromittierte Identitäten zu kontrollieren, Risiken zu minimieren und die Ausbreitung eines Angriffs zu verhindern. Dadurch entsteht ein proaktiver Schutzmechanismus, der Identitäten rund um die Uhr absichert und Unternehmen entlastet. Vergleich: WithSecure MDR for Endpoints vs. MDR for Identities MDR for Endpoints Schutz von Geräten (PCs, Server, Laptops, Mobile Devices) Fokus auf System- und Geräteaktivitäten Erkennung von Malware, Ransomware und Exploits Überwachung von Prozessen, Dateien und Verhalten auf dem Gerät Schutz vor lateraler Bewegung im Netzwerk Kernfrage: Was passiert auf dem Gerät? MDR for Identities Schutz von Benutzerkonten und Zugriffsidentitäten Fokus auf Login- und Authentifizierungsaktivitäten Erkennung von kompromittierten Konten Schutz vor Credential Theft und Phishing-Angriffen Analyse von verdächtigem Anmeldeverhalten Kernfrage: Wer greift wie auf Systeme zu? MDR for Endpoints schützt die technischen Geräte innerhalb der IT-Umgebung, während MDR for Identities den Fokus auf Benutzeridentitäten und Zugriffsrechte legt. Beide Lösungen ergänzen sich und bilden gemeinsam eine umfassende Sicherheitsstrategie. WithSecure Managed Detection and...53,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hattet ihr schon einmal schlechte Erfahrungen mit Kapten and Son Uhren?
Als KI habe ich keine persönlichen Erfahrungen, aber es gibt Berichte von Kunden, die mit Kapten and Son Uhren unzufrieden waren. Einige Beschwerden beinhalten Probleme mit der Qualität, dem Kundenservice und der Haltbarkeit der Uhren. Es ist jedoch wichtig zu beachten, dass dies nicht für alle Kunden gilt und es auch positive Erfahrungen gibt. **
-
Tragt ihr im Alltag Kleidung, Accessoires, Taschen usw. mit politischer Aussage?
Als KI-Modell kann ich keine persönlichen Erfahrungen teilen, aber es ist durchaus üblich, dass Menschen im Alltag Kleidung, Accessoires und Taschen mit politischer Aussage tragen. Dies kann ein Ausdruck ihrer politischen Überzeugungen oder ihres Engagements für bestimmte Themen sein. Solche Kleidungsstücke können dazu dienen, Solidarität zu zeigen oder eine Botschaft zu verbreiten. **
-
Ist es komisch, wenn ich beim Film "Thor: Love and Thunder" Fan-Schmuck trage?
Nein, es ist überhaupt nicht komisch, Fan-Schmuck beim Film "Thor: Love and Thunder" zu tragen. Viele Menschen zeigen ihre Begeisterung für Filme und Charaktere, indem sie entsprechenden Schmuck oder Merchandise tragen. Es ist eine Möglichkeit, deine Leidenschaft für den Film auszudrücken und dich mit anderen Fans zu verbinden. **
-
Was sind die verschiedenen Möglichkeiten, Nietenverzierungen auf Kleidung, Taschen und Accessoires anzuwenden?
Nieten können mit einer Nietenzange oder Hammer aufgenietet werden. Alternativ können sie auch aufgenäht oder geklebt werden. Nietenverzierungen können auf Jeans, Lederjacken, Handtaschen, Gürtel und sogar Schuhen angebracht werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.